En este artículo
- Qué es el AI Act en un minuto
- Los cuatro niveles de riesgo, con ejemplos de pyme
- Calendario de implementación: qué aplica y cuándo
- Qué cambió con el Ómnibus digital
- Qué te toca hoy según cómo usas la IA
- España: AESIA y una ley que no llegó
- ¿Y si tu empresa está en Latinoamérica?
- Plan de 30 días para ponerte al día
- Preguntas frecuentes
Qué es el AI Act en un minuto
El AI Act es el Reglamento (UE) 2024/1689 de Inteligencia Artificial, la primera ley general sobre IA del mundo. No regula la tecnología en sí, sino los usos: cuanto más puede afectar un sistema a la salud, la seguridad o los derechos de las personas, más obligaciones tiene. Como es un reglamento europeo, se aplica directamente en España sin necesidad de ley nacional.
Distingue dos papeles que conviene tener claros:
- Proveedor: quien desarrolla un sistema de IA (o lo encarga) y lo comercializa o lo pone en servicio con su nombre o su marca. OpenAI, Anthropic o Google son proveedores; también lo eres tú si montas un sistema de IA y lo ofreces con tu marca.
- Responsable del despliegue: quien usa un sistema de IA en su actividad profesional. Es el papel de la inmensa mayoría de pymes y autónomos: usas ChatGPT, Claude, Gemini o un CRM con IA que ha hecho otro.
La buena noticia para una pyme típica es que la mayor parte del reglamento está pensada para los proveedores y para los usos de alto riesgo. La mala es que hay unas pocas obligaciones que ya están en vigor y que afectan a usos muy comunes, como un chatbot o las imágenes de una campaña.
Los cuatro niveles de riesgo, con ejemplos de pyme
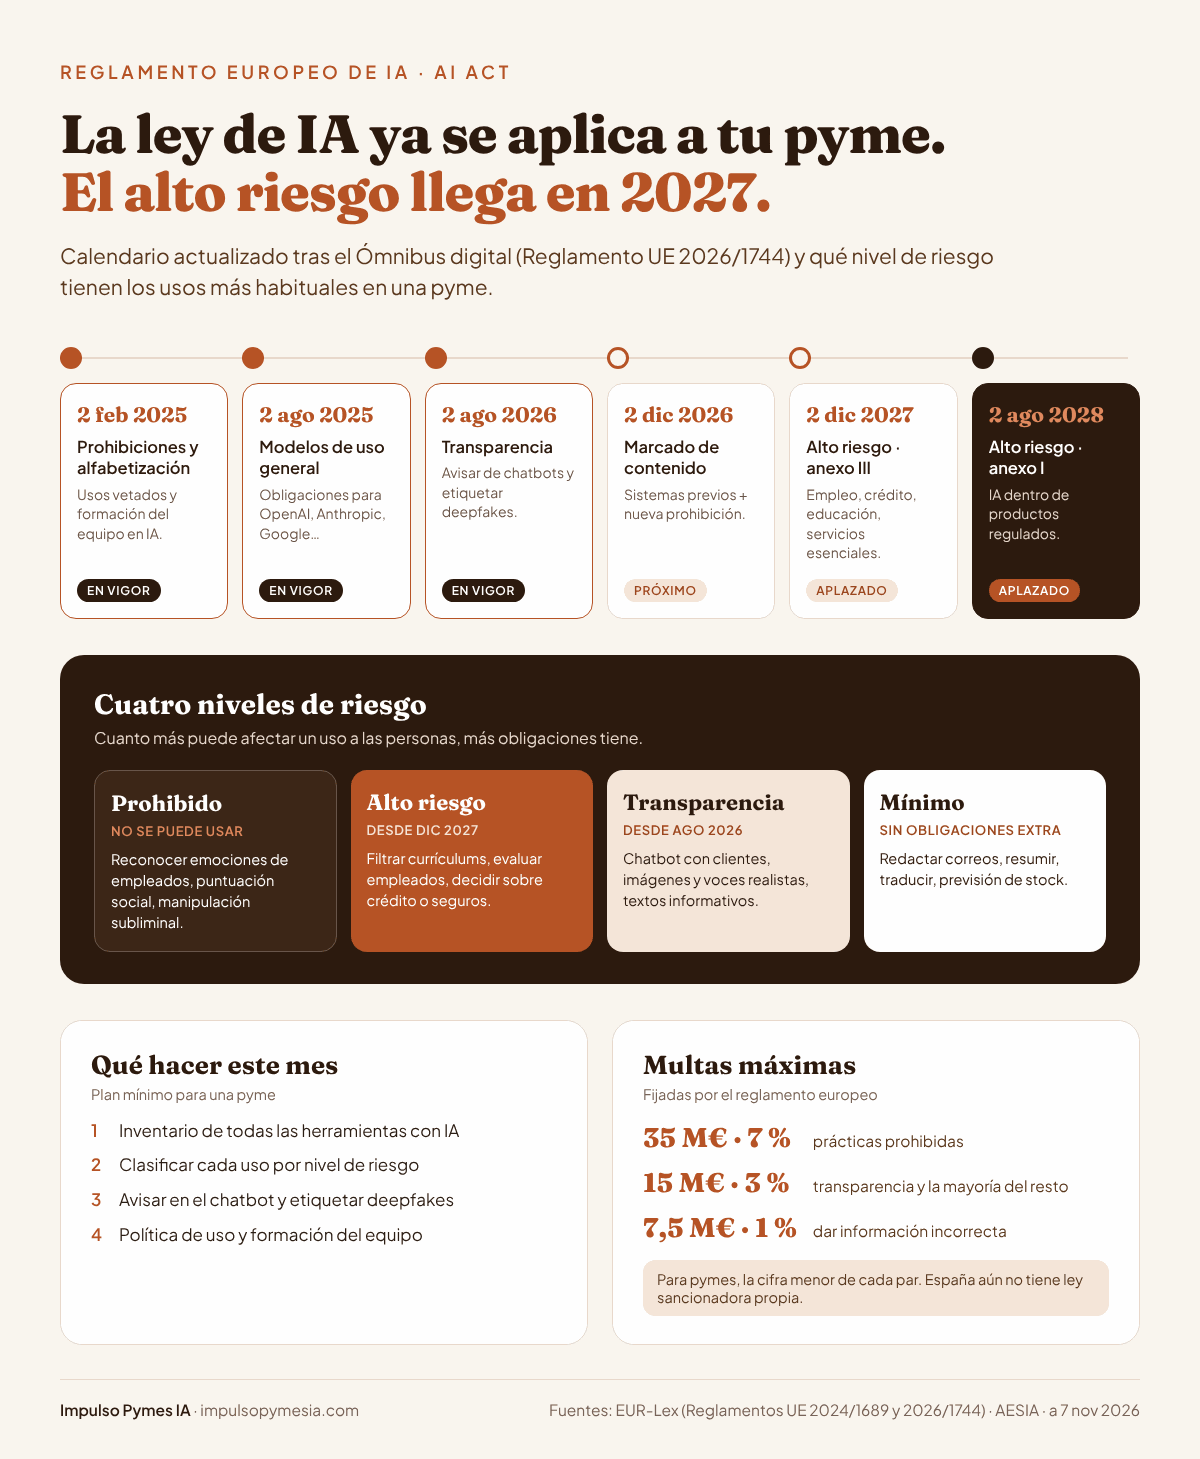
| Nivel | Qué implica | Ejemplos en una pyme |
|---|---|---|
| Prohibido | No se puede usar. En vigor desde el 2 de febrero de 2025. | Reconocer emociones de empleados o alumnos (salvo por motivos médicos o de seguridad), puntuar a personas por su comportamiento social, manipular con técnicas subliminales, deducir la ideología u orientación sexual a partir de datos biométricos. |
| Alto riesgo | Obligaciones fuertes de documentación, supervisión humana y registro. Desde el 2 de diciembre de 2027 (anexo III). | Filtrar currículums o puntuar candidatos, evaluar o vigilar el rendimiento de empleados, decidir sobre crédito a personas, fijar precios de seguros de vida y salud, evaluar alumnos. |
| Transparencia | Avisar a las personas. Desde el 2 de agosto de 2026. | Chatbot de atención al cliente, imágenes o vídeos realistas generados con IA, voces clonadas, textos de IA publicados para informar al público sin revisión editorial real. |
| Mínimo | Sin obligaciones específicas, salvo promover la alfabetización en IA del equipo. | Redactar correos, resumir documentos, traducir, previsión de stock, filtros antispam, recomendaciones de producto. |
Si no tienes claro en qué nivel cae un uso concreto, el test de riesgo del AI Act te lo indica en dos minutos, con las fechas y las obligaciones que te corresponden.
Calendario de implementación: qué aplica y cuándo
El reglamento entró en vigor el 1 de agosto de 2024, pero se aplica por fases. Este es el calendario actualizado tras el Ómnibus digital de julio de 2026:
| Fecha | Qué empieza a aplicarse | Estado a 7 de noviembre de 2026 |
|---|---|---|
| 1 de agosto de 2024 | Entrada en vigor del reglamento | Hecho |
| 2 de febrero de 2025 | Prácticas prohibidas y alfabetización en IA (artículos 4 y 5) | En vigor |
| 2 de agosto de 2025 | Modelos de IA de uso general (los de OpenAI, Anthropic, Google…), gobernanza y régimen de sanciones | En vigor |
| 2 de agosto de 2026 | Obligaciones de transparencia (artículo 50): chatbots, contenido sintético, ultrasuplantaciones («deepfakes») | En vigor |
| 2 de diciembre de 2026 | Marcado técnico del contenido generado por sistemas que ya estaban en el mercado y nueva prohibición de imágenes íntimas no consentidas y de material de abuso infantil | Faltan semanas |
| 2 de agosto de 2027 | Plazo para que cada país tenga su espacio controlado de pruebas (sandbox) de IA | Pendiente |
| 2 de diciembre de 2027 | Sistemas de alto riesgo del anexo III (empleo, crédito, educación, servicios esenciales…) | Aplazado (antes, 2 de agosto de 2026) |
| 2 de agosto de 2028 | Sistemas de alto riesgo del anexo I (IA integrada en productos regulados: maquinaria, productos sanitarios, juguetes…) | Aplazado (antes, 2 de agosto de 2027) |
Qué cambió con el Ómnibus digital
El Reglamento (UE) 2026/1744, conocido como Ómnibus digital sobre IA, se firmó el 8 de julio de 2026, se publicó en el Diario Oficial de la UE el 24 de julio y entró en vigor el 27 de julio, justo antes de que vencieran los plazos originales. Es la primera reforma del AI Act y, para una pyme, sus cambios más relevantes son cinco:
- Aplaza el alto riesgo. Los sistemas del anexo III pasan al 2 de diciembre de 2027 y los integrados en productos (anexo I), al 2 de agosto de 2028. Las fechas son fijas, no dependen de que salgan las normas técnicas.
- Suaviza la alfabetización en IA. El artículo 4 ya no exige garantizar «un nivel suficiente» de conocimientos, sino adoptar medidas para apoyar la alfabetización del personal que usa IA. Sigue siendo una obligación: formación básica y una política de uso documentada siguen siendo la forma más sencilla de cumplirla.
- No toca la transparencia. El artículo 50 se aplica desde el 2 de agosto de 2026. Solo da cuatro meses más, hasta el 2 de diciembre de 2026, para el marcado técnico del contenido de los sistemas generativos que ya estaban en el mercado.
- Añade una prohibición. Desde el 2 de diciembre de 2026 quedan prohibidos los sistemas que generan imágenes íntimas realistas sin consentimiento y material de abuso sexual infantil.
- Da más atención a las empresas pequeñas. Extiende algunas facilidades previstas para pymes (como un sistema de gestión de calidad simplificado para proveedores) y crea la figura de la pequeña empresa de mediana capitalización.
En paralelo, la Comisión publicó el 20 de julio de 2026 sus directrices sobre las obligaciones de transparencia y dio por adecuado el código de buenas prácticas sobre contenido generado por IA, que concreta cómo marcar y etiquetar.
Qué te toca hoy según cómo usas la IA
Si tienes un chatbot en la web o en WhatsApp
Desde el 2 de agosto de 2026 tiene que dejar claro que es una IA, salvo que sea evidente. Las directrices de la Comisión precisan que un nombre como «asistente» o un aviso en las condiciones de uso no basta. Lo práctico: que el primer mensaje diga que es un asistente virtual con IA y de qué empresa, y que ofrezca la opción de hablar con una persona. Si el chatbot lo has montado tú y lo ofreces con tu marca, en la práctica eres tú quien debe garantizarlo. Si además atiende datos de salud, como en una clínica, revisa también la parte de protección de datos.
Si haces imágenes, vídeos o voces con IA para marketing
Una ilustración claramente artística no necesita etiqueta. Pero si el contenido es realista y podría pasar por auténtico —una persona que no existe, una voz clonada, un producto que se ve distinto de como es—, es una ultrasuplantación («deepfake», en el lenguaje del reglamento) y debes indicarlo de forma visible desde la primera exposición. Las directrices lo aplican también a la publicidad: un producto «mejorado» con IA hasta parecer otro cuenta. Para el contenido generado antes del 2 de agosto no hay obligación retroactiva.
Si publicas textos escritos con IA
Los textos generados por IA que se publican para informar al público sobre asuntos de interés general deben indicarlo, salvo que una persona o la empresa asuma una responsabilidad editorial real sobre ellos. Una firma rutinaria no basta: si usas IA para el blog o la newsletter, que alguien revise de verdad, corrija y responda por el texto. Una ficha de producto o un correo comercial no son, en general, información de interés público.
Si usas IA para seleccionar personal o evaluar al equipo
Es alto riesgo. Las obligaciones del responsable del despliegue (usarlo según las instrucciones, supervisión humana con personas formadas, conservar los registros, informar a los trabajadores y a sus representantes) se aplican desde el 2 de diciembre de 2027. Pero en España ya hoy el artículo 64.4.d) del Estatuto de los Trabajadores obliga a informar al comité de empresa de los algoritmos que afectan a las condiciones de trabajo, y el RGPD limita las decisiones totalmente automatizadas. Si vas a contratar una herramienta de RR. HH. con IA, pregunta ya al proveedor cómo piensa cumplir.
Si solo usas la IA para trabajar por dentro
Redactar, resumir, traducir, analizar ventas o preparar presentaciones es riesgo mínimo. Lo único exigible es la alfabetización: que el equipo sepa qué herramientas puede usar, qué datos no debe pegar y que lo que produce la IA se revisa. Una política de una página y una formación corta resuelven la mayor parte.
España: AESIA y una ley que no llegó
España creó en 2023 la Agencia Española de Supervisión de la Inteligencia Artificial (AESIA), con sede en A Coruña (Real Decreto 729/2023). En diciembre de 2025 publicó 16 guías prácticas sobre el reglamento, con listas de comprobación para autodiagnosticar sistemas de alto riesgo, que son un buen punto de partida.
Lo que no llegó fue la ley española de IA. El Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial, que debía fijar las autoridades competentes y el régimen sancionador nacional, entró en el Congreso el 28 de mayo de 2026 y caducó el 6 de octubre de 2026 con la disolución de las Cortes (Real Decreto 806/2026). Con elecciones generales el 29 de noviembre, habrá que esperar a que el nuevo Gobierno presente un proyecto nuevo.
¿Qué significa en la práctica?
- El reglamento europeo se aplica igual. Las obligaciones existen con o sin ley española.
- Las multas máximas las fija el reglamento: hasta 35 millones de euros o el 7 % de la facturación mundial por prácticas prohibidas, hasta 15 millones o el 3 % por la mayoría del resto (incluida la transparencia) y hasta 7,5 millones o el 1 % por dar información incorrecta. Para las pymes se aplica la cifra menor de cada par.
- Falta la pieza nacional para sancionar. Sin ley que tipifique las infracciones, hoy es dudoso que se puedan imponer multas en España por el AI Act. No conviene relajarse por eso: las obligaciones se pueden reclamar por otras vías (clientes, competidores, contratos) y la AEPD sí puede sancionar por el RGPD cuando hay datos personales.
¿Y si tu empresa está en Latinoamérica?
El AI Act no se queda en las fronteras de la UE. Se aplica a proveedores de cualquier país que comercialicen sistemas de IA en la Unión y a empresas de fuera cuyo sistema produce resultados que se usan en la UE (artículo 2). Si una agencia de Buenos Aires, Bogotá o Ciudad de México gestiona un chatbot o crea contenido con IA para clientes españoles, esas reglas de transparencia le afectan. Y, como pasó con el RGPD, varios países latinoamericanos están usando el modelo europeo de niveles de riesgo como referencia para sus propias leyes.
Plan de 30 días para ponerte al día
- Semana 1 — Inventario. Lista todas las herramientas con IA que usa la empresa, incluidas las que vienen dentro de otras (CRM, correo, diseño). Anota para qué se usa cada una y si alguien de fuera ve lo que producen.
- Semana 1 — Clasificación. Pasa cada uso por el test de riesgo y marca los que caen en transparencia o alto riesgo.
- Semana 2 — Avisos. Ajusta el primer mensaje del chatbot, define cómo etiquetarás las imágenes y vídeos realistas y quién revisa los textos que se publican.
- Semana 3 — Política y formación. Escribe una política de uso de IA de una página (herramientas permitidas, datos que no se pegan, revisión humana) y da una formación corta al equipo. Guarda la evidencia: es tu forma de demostrar el artículo 4.
- Semana 4 — Proveedores. Revisa los contratos y condiciones de tus herramientas: quién marca el contenido generado, dónde se tratan los datos y, si usas IA en RR. HH., cómo piensa cumplir el proveedor en diciembre de 2027.
Si estás empezando la transformación digital y aún no sabes qué procesos automatizar primero, el priorizador de procesos te ayuda a ordenar la lista antes de elegir herramientas, y así el cumplimiento se piensa desde el principio.
Fuentes oficiales: Reglamento (UE) 2024/1689 de Inteligencia Artificial · Reglamento (UE) 2026/1744, Ómnibus digital sobre IA · AESIA: guías para cumplir el Reglamento de IA · Comisión Europea: comprobador de cumplimiento del AI Act · Comisión Europea: código de buenas prácticas sobre contenido generado por IA.
Preguntas frecuentes
¿El AI Act afecta a mi pyme si solo uso ChatGPT o Claude para trabajar?
Sí, pero poco. Usar un asistente de IA para redactar correos, resumir documentos o generar ideas es un uso de riesgo mínimo: no tiene obligaciones específicas más allá de tomar medidas para que tu equipo sepa usar la IA (artículo 4). Las obligaciones aparecen si publicas contenido generado por IA, si pones un chatbot a hablar con clientes o si usas la IA para decidir sobre personas.
¿Desde cuándo se aplica el Reglamento Europeo de IA?
Entró en vigor el 1 de agosto de 2024 y se aplica por fases: las prácticas prohibidas y la alfabetización desde el 2 de febrero de 2025, las reglas de los modelos de uso general desde el 2 de agosto de 2025 y las obligaciones de transparencia desde el 2 de agosto de 2026. Tras el Ómnibus digital, los sistemas de alto riesgo del anexo III se aplazan al 2 de diciembre de 2027 y los del anexo I al 2 de agosto de 2028.
¿Tengo que avisar de que el chatbot de mi web o de WhatsApp es una IA?
Sí. Desde el 2 de agosto de 2026, un sistema que conversa con personas debe dejar claro que es una IA, salvo que sea evidente por el contexto. Según las directrices de la Comisión, un nombre genérico como «asistente» o un aviso escondido en las condiciones de uso no basta: lo recomendable es decirlo en el primer mensaje e indicar en nombre de qué empresa actúa.
¿Tengo que etiquetar las imágenes que hago con IA para mis redes sociales?
Depende de si parecen reales. Si la imagen, el audio o el vídeo muestra personas, lugares o productos de forma realista y podría confundirse con algo auténtico (por ejemplo, un producto que se ve distinto de como es en realidad), se considera una ultrasuplantación («deepfake») y debes indicarlo de forma visible. Una ilustración claramente artística no exige etiqueta.
¿Qué es un sistema de IA de alto riesgo?
Es un sistema que puede afectar de forma importante a la salud, la seguridad o los derechos de las personas. Para una pyme, los casos más habituales son usar IA para filtrar currículums, evaluar o vigilar el rendimiento de empleados, decidir sobre crédito o fijar precios de seguros de vida y salud. Sus obligaciones se aplican desde el 2 de diciembre de 2027.
¿Quién multa por incumplir el AI Act en España?
La AESIA es la agencia española de supervisión de la IA, pero el régimen sancionador nacional depende de una ley que todavía no existe: el proyecto de ley de IA caducó el 6 de octubre de 2026 con la disolución de las Cortes. El reglamento fija los máximos (hasta 35 millones o el 7 % de la facturación por prácticas prohibidas y hasta 15 millones o el 3 % por otros incumplimientos, con la cifra menor para las pymes) y las obligaciones son exigibles igualmente por otras vías, como reclamaciones de clientes o la AEPD si hay datos personales.
¿Quieres saber qué te toca del AI Act sin leerte 140 páginas? Lo revisamos juntos.
Pide tu sesión diagnóstica gratuita